No muerdas el anzuelo: cómo el phishing puede vaciar la cuenta de tu negocio
Un solo clic apresurado puede costarte más que una mala venta. Aquí te explicamos cómo funciona el fraude digital y cómo blindar tu empresa sin volverte paranoico.
30 de septiembre de 2026
Imagina esto: son las 11 de la noche, cerraste tu jornada y suena una notificación. Un correo «de tu banco» avisa que detectaron actividad sospechosa en la cuenta de la empresa y que debes confirmar tus datos antes de que la bloqueen. El logo está ahí, los colores coinciden, y tú, con el cansancio del día, das clic casi por reflejo.
Ese momento —esa fracción de segundo en la que reaccionas sin pensar— es exactamente lo que buscan los estafadores. Y no es un problema menor. Por eso estoy aquí: porque proteger tu capital empieza por entender las trampas que hoy circulan todos los días. Donde el capital se convierte en decisiones y las decisiones en dirección. Vamos a revisar esto juntos.
El phishing es, en pocas palabras, la práctica de hacerse pasar por una empresa, un banco o una persona de confianza para engañarte y que tú mismo entregues tus datos: contraseñas, números de tarjeta, códigos de verificación o cualquier información sensible. El nombre viene del inglés fishing (pescar), y la lógica es idéntica: se lanza un «anzuelo» —un correo, un mensaje, una llamada— y se espera a que alguien muerda.
Correo dudoso: confirma tu cuenta
El caso clásico es ese correo que parece de tu banco, con logo incluido, pidiéndote «confirmar tu cuenta» en un enlace. Ese link te lleva a una página falsa, idéntica a la real, donde escribes tu usuario y contraseña… y se los estás regalando a los delincuentes. Pero el correo es solo la puerta de entrada. Con el tiempo, las tácticas se han diversificado: el smishing llega por SMS con mensajes de «paquetería» con enlaces sospechosos; el vishing usa llamadas donde alguien se hace pasar por tu banco para pedirte que «verifiques» tus datos; los fraudes en redes sociales te presentan perfiles falsos de tiendas con promociones increíbles; y en WhatsApp y apps de mensajería, las cadenas de «premios» o «encuestas» en realidad buscan robar información o instalar programas maliciosos.
Todos tienen algo en común: juegan con la urgencia, la sorpresa o la confianza para que actúes rápido, sin pensarlo dos veces.
Quizá pienses que esto le pasa solo a los descuidados. La realidad es otra. El phishing está diseñado para engañar incluso a personas cuidadosas, y para una PyME las consecuencias se multiplican. No hablamos solo de una tarjeta personal comprometida. Hablamos de las cuentas de la empresa, la nómina, los pagos a proveedores y la información de tus clientes. Un solo acceso robado puede detener tu operación en plena temporada.
Y el panorama se está complicando. Según las predicciones de ciberseguridad de IBM para 2026, los atacantes ya usan inteligencia artificial para automatizar y personalizar sus engaños, haciéndolos mucho más creíbles. La identidad —quién dice ser quién— se está convirtiendo en el punto de entrada más buscado. Una de las tácticas que más crece es la ingeniería social dirigida a los centros de servicio: alguien suplanta a un empleado para pedir el restablecimiento de una contraseña, aprovechando la urgencia y la confianza humana.
El registro muestra un reinicio «legítimo», pero detrás hubo un fraude. La lección es clara: la tecnología de defensa mejora, pero el eslabón que los estafadores siguen explotando es el mismo: la prisa de una persona ocupada.
Para que esto no quede en teoría, pongamos un caso real de negocio. Eres dueña de una distribuidora y tu encargada de compras recibe un correo «de un proveedor conocido». El mensaje avisa que cambiaron su cuenta bancaria y que el próximo pago debe ir a un nuevo número «por temas administrativos urgentes». El tono presiona: el pedido no sale si no se paga hoy.
Todo parece normal. El nombre del proveedor está bien escrito, el formato es familiar. Pero si tu encargada actúa sin verificar, la transferencia se va directo a los estafadores.
¿Qué habría cambiado el desenlace?
Una simple llamada al proveedor —a su número de siempre, no al que aparece en el correo— para confirmar el cambio. Esa pausa de dos minutos vale más que cualquier antivirus.
Seamos justos: la digitalización de tu negocio es una ventaja enorme. La banca en línea, los pagos móviles y las plataformas digitales te dan agilidad, ahorro de tiempo y control en tiempo real. No se trata de desconfiar de todo ni de volver al efectivo debajo del colchón. El beneficio real es la velocidad y la comodidad de operar desde donde estés. El riesgo aparece cuando esa misma velocidad te hace bajar la guardia. Guardar tu tarjeta en plataformas confiables suele ser seguro —usan cifrado y tokenización, que reemplazan tu número real por un código único—, pero hacerlo en sitios poco conocidos es abrirle la puerta al problema. La clave no es dejar de usar herramientas digitales, sino usarlas con criterio. Ahí está la diferencia entre una empresa que aprovecha la tecnología y una que queda expuesta por ella.
En el día a día, los descuidos que más caro se pagan casi siempre son los mismos: actuar por urgencia en lugar de hacer una pausa; no revisar el remitente completo del correo (un banco real no te escribe desde Gmail); dar clic sin verificar si el enlace coincide con el sitio oficial; compartir códigos de verificación que ninguna institución seria te pediría por mensaje; usar la misma contraseña para todo (si roban una, roban todas); y operar desde Wi-Fi público para trámites bancarios, donde tus datos quedan mucho más expuestos.
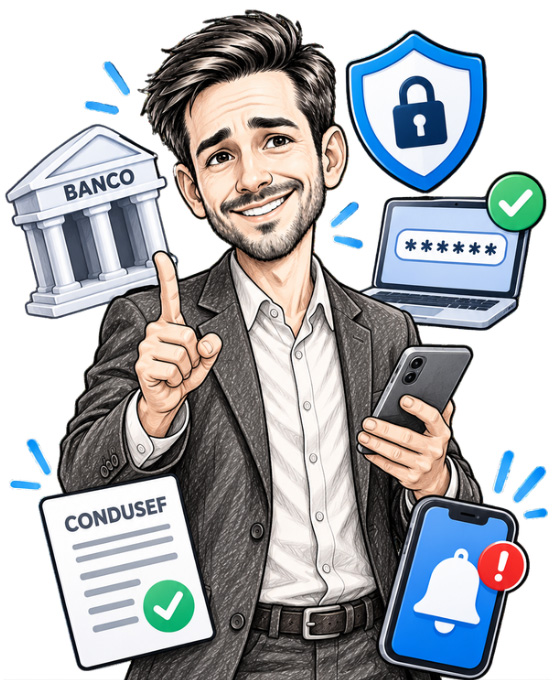
Protegerte no requiere ser experto en tecnología; requiere hábitos constantes.
Verifica siempre la fuente del correo y escribe tú mismo la URL oficial en el navegador cuando tengas duda. Antes de mover dinero o compartir datos, confirma por otro canal: una llamada al número de confianza, no al que viene en el mensaje.
Activa la autenticación en dos pasos en todas las cuentas importantes del negocio; aunque roben tu contraseña, no podrán entrar sin el segundo código. Usa un gestor de contraseñas para tener claves únicas y complejas sin memorizarlas todas. Enciende las notificaciones push de tu banco para enterarte al instante de cualquier movimiento. Mantén actualizados sistema operativo, navegador y antivirus. Y capacita a tu equipo: el fraude entra por quien menos lo espera.
Y si ya caíste, no te paralices. Contacta a tu banco de inmediato, cambia tus contraseñas, reporta el fraude ante tu institución y ante la CONDUSEF, y activa alertas de movimientos. Entre más rápido actúes, menos daño habrá. No hay nada de qué avergonzarse: estos ataques están diseñados para engañar a cualquiera.
Los 3 tips de CAPI para no morder el anzuelo
Antes de cerrar, quédate con estos tres recordatorios. Son sencillos, pero pueden ahorrarte un dolor de cabeza y mucho dinero.
- 1
Cuando algo te apura, detente. La urgencia es el arma favorita del estafador. Si un mensaje te presiona para actuar «ya mismo», esa es justo la señal para hacer una pausa y verificar. Ningún trámite legítimo se cae por esperar cinco minutos.
- 2
Confirma siempre por un segundo canal. Antes de mover dinero o compartir datos, valida por una vía distinta: una llamada al número de siempre, no al que viene en el mensaje. Un cambio de cuenta bancaria nunca se aprueba solo con un correo.
- 3
Blinda los accesos de tu negocio hoy, no mañana. Activa la autenticación en dos pasos, usa contraseñas únicas y comparte estas señales con tu equipo. La mejor defensa es la que se vuelve costumbre.
Cuidar tu dinero no es solo evitar fraudes; es tomar mejores decisiones cada día. Y esas decisiones, sumadas, son las que le dan rumbo a tu empresa. Aquí seguimos, revisando esto juntos.